
打开 Settings → Account & Settings → Audit Logs 审核工作区活动。Owner 和管理员可以通过日志查看谁修改了活动、列表、账户、集成和安全设置。可见字段取决于你的角色。
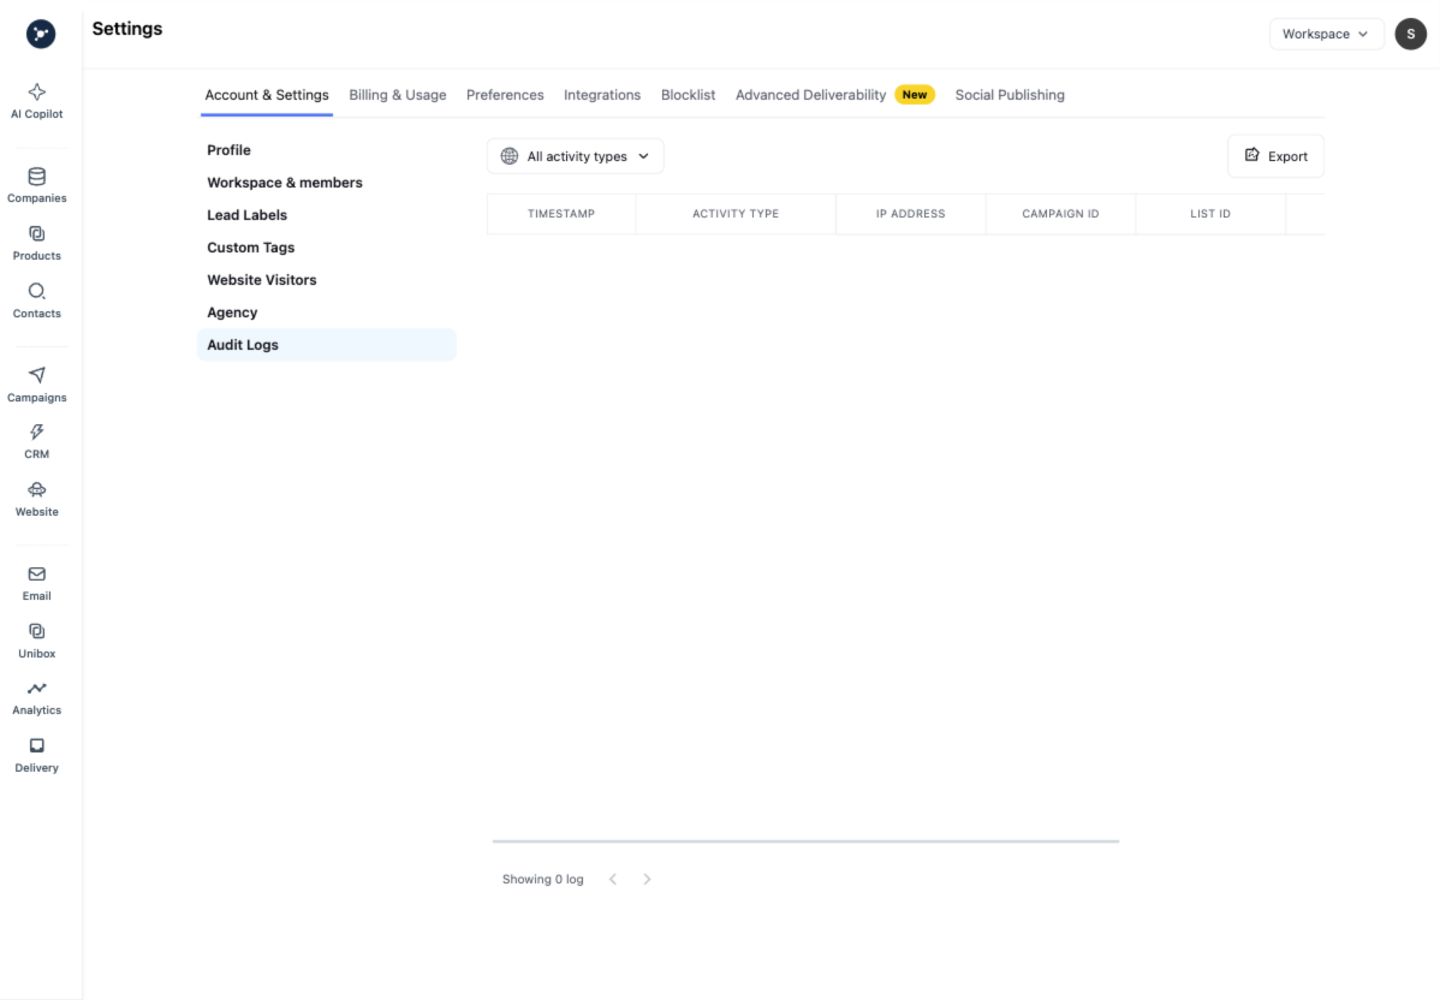
只有在工作区政策允许时才使用 Export。分享导出数据前,删除诊断不需要的邮箱地址、记录标识符、域名、消息文本、API 名称和时间戳。
审核事件
- 在有这些控件时,按时间范围、执行者或活动类型筛选。
- 打开事件详情,记录操作、目标类型、状态以及请求或关联 ID。
- 将事件与当前活动、账户、列表或集成状态进行比较。
- 如果操作出乎意料,撤销受影响的连接或密钥,在适当时退出其他会话,并联系工作区 owner。
空状态表示没有事件符合当前筛选和权限,不代表工作区从未有过活动。
审计条目包含什么
打开 Settings → Audit logs,使用可用的执行者、操作、资源或日期筛选。更改设置前阅读时间戳、执行者、工作区、操作、资源标识符和结果。审计条目解释发生了什么,不会授予权限或撤销修改。
安全审核流程
- 保存界面显示的事件 ID 和时间戳。
- 将操作与同事预期的修改和当前设置进行比较。
- 如果修改异常,撤销受影响的 API 密钥或断开受影响的发送方,然后检查工作区角色。
- 修正后验证设置,并只在支持工单中保留脱敏信息。
如果日志为空,确认所选日期范围和工作区。不要把令牌、消息正文或私人联系人字段粘贴到审计备注中。
设置审核清单
一起审核集成、API 密钥、发送账户、团队角色和高级投递设置。每次修改都记录执行者、时间戳、修改前后的设置及原因。撤销泄露的密钥,断开未知发送方,并在同一工作区验证最终状态。