
เปิด Settings → Account & Settings → Audit Logs เพื่อตรวจสอบกิจกรรมของ workspace owner และ administrator ใช้ log ดูว่าใครเปลี่ยน campaign, list, account, integration และ security setting ข้อมูลที่เห็นขึ้นกับ role
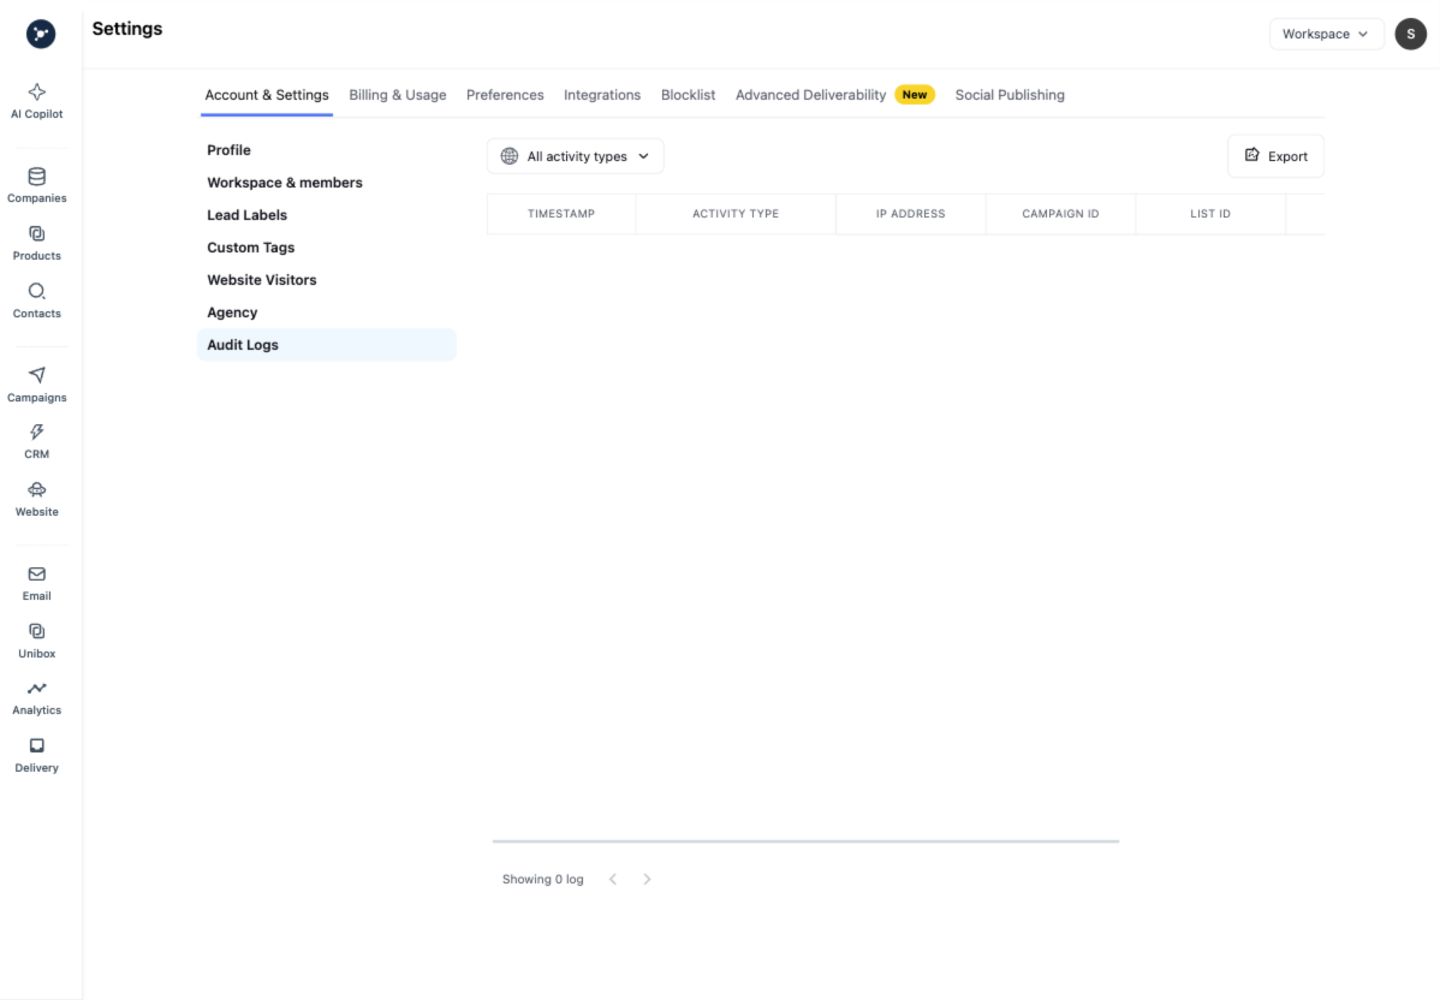
ใช้ Export เมื่อ policy ของ workspace อนุญาตเท่านั้น ก่อนแชร์ export ให้ลบ email, record ID, domain, ข้อความ, ชื่อ API และ timestamp ที่ไม่จำเป็นต่อการวินิจฉัย
ตรวจ event
- กรองตามช่วงเวลา actor หรือประเภทกิจกรรมเมื่อมี control
- เปิดรายละเอียด event และบันทึก action, target type, status และ request หรือ correlation ID
- เทียบ event กับสถานะปัจจุบันของ campaign, account, list หรือ integration
- หาก action ไม่คาดคิด ให้ revoke connection หรือ key ที่เกี่ยวข้อง sign out session อื่นเมื่อเหมาะสม และติดต่อ owner ของ workspace
สถานะว่างหมายถึงไม่มี event ตรงกับ filter และสิทธิ์ปัจจุบัน ไม่ได้หมายความว่า workspace ไม่เคยมีกิจกรรม
Audit entry มีอะไร
เปิด Settings → Audit logs แล้วกรองด้วย actor, action, resource หรือ date ที่มี อ่าน timestamp, actor, workspace, action, resource identifier และ result ก่อนเปลี่ยน setting audit entry อธิบายสิ่งที่เกิดขึ้น แต่ไม่ให้สิทธิ์หรือย้อนการเปลี่ยนแปลง
ขั้นตอนตรวจสอบอย่างปลอดภัย
- เก็บ event ID และ timestamp ที่แสดง
- เทียบ action กับการเปลี่ยนที่ teammate ตั้งใจและ setting ปัจจุบัน
- หากไม่คาดคิด ให้ revoke API key หรือ disconnect sender ที่ได้รับผล แล้วตรวจ role ของ workspace
- ตรวจ setting หลังแก้ไขและเก็บเฉพาะหลักฐานที่ลบข้อมูลสำคัญแล้วใน support ticket
หาก log ว่าง ให้ยืนยัน date range และ workspace ที่เลือก ห้ามวาง token, message body หรือ field ของ contact ส่วนตัวใน audit note
Checklist ตรวจ settings
ตรวจ integration, API key, sending account, team role และ advanced deliverability พร้อมกัน สำหรับทุกการเปลี่ยนให้จด actor, timestamp, setting ก่อนและหลัง และเหตุผล revoke key ที่รั่ว disconnect sender ที่ไม่รู้จัก และตรวจสถานะที่ได้ใน workspace เดิม