
Buka Settings → Account & Settings → Audit Logs untuk meninjau aktivitas workspace. Owner dan administrator dapat melihat siapa yang mengubah campaign, list, account, integration, dan pengaturan keamanan. Field yang terlihat bergantung pada role.
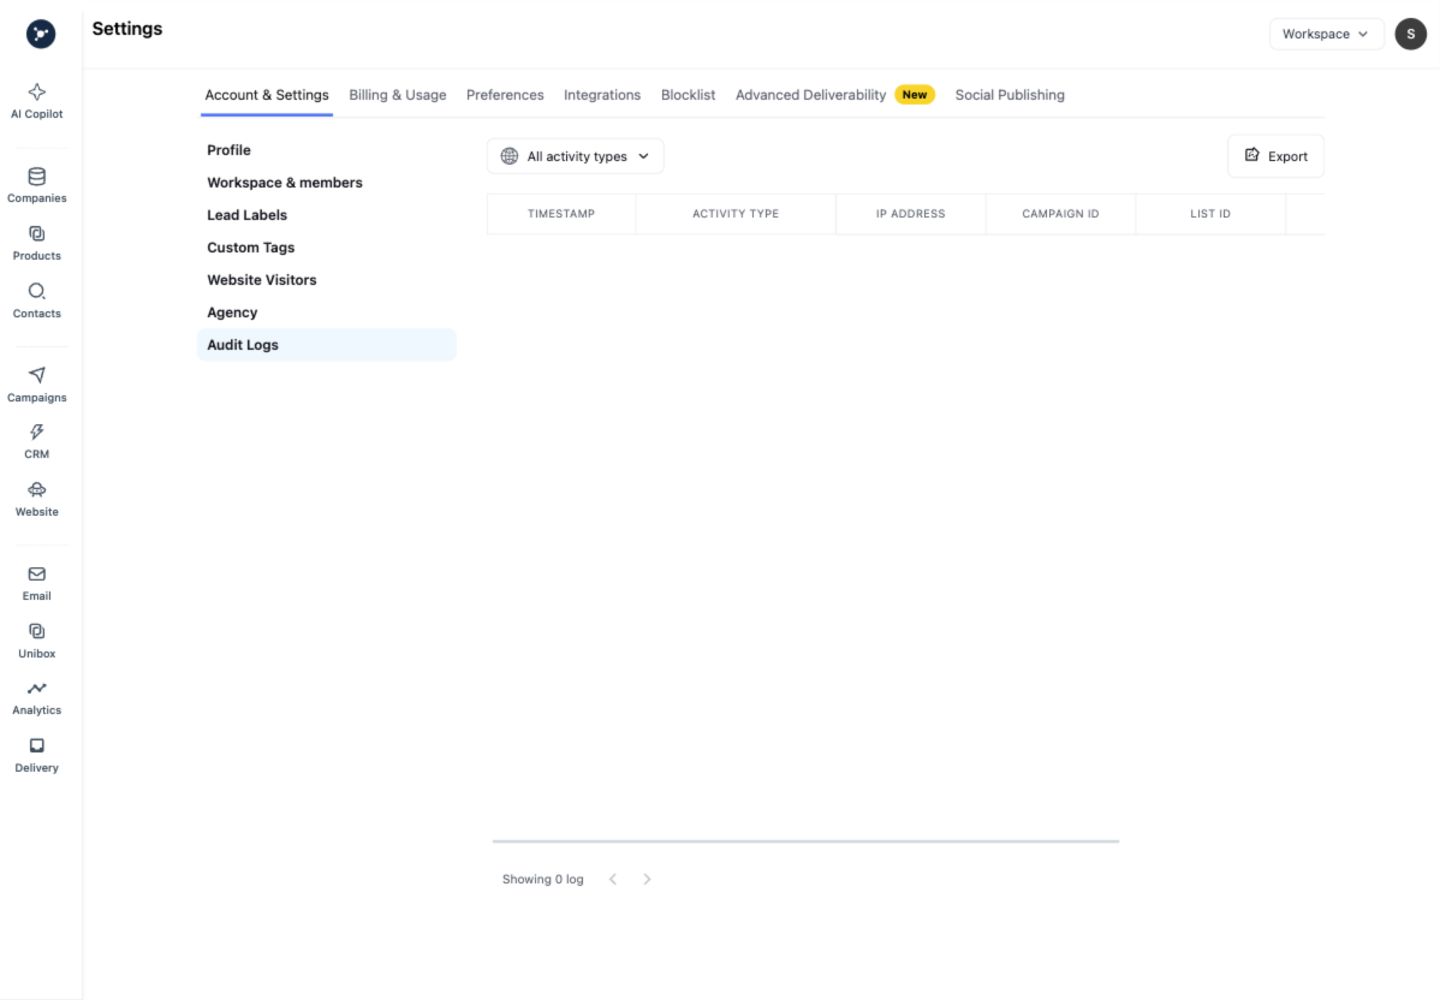
Gunakan kontrol Export hanya jika policy workspace mengizinkannya. Sebelum membagikan export, hapus alamat email, record ID, domain, teks pesan, nama API, dan timestamp yang tidak diperlukan untuk diagnosis.
Meninjau event
- Filter berdasarkan rentang waktu, actor, atau tipe aktivitas bila kontrolnya tersedia.
- Buka detail event dan catat action, target type, status, serta request atau correlation ID.
- Bandingkan event dengan keadaan campaign, account, list, atau integration saat ini.
- Jika action tidak terduga, revoke koneksi atau key yang terpengaruh, sign out sesi lain bila sesuai, dan hubungi owner workspace.
Keadaan kosong berarti tidak ada event yang cocok dengan filter dan permission saat ini. Itu bukan berarti workspace tidak pernah memiliki aktivitas.
Isi audit entry
Buka Settings → Audit logs dan filter menggunakan kontrol actor, action, resource, atau date yang tersedia. Baca timestamp, actor, workspace, action, resource identifier, dan result sebelum mengubah setting. Audit entry menjelaskan apa yang terjadi; audit entry tidak memberikan permission atau membatalkan perubahan.
Prosedur review aman
- Catat event ID dan timestamp yang terlihat.
- Bandingkan action dengan perubahan yang dimaksud teammate dan setting saat ini.
- Jika perubahan tidak terduga, revoke API key atau disconnect sender yang terdampak, lalu review role workspace.
- Verifikasi setting setelah koreksi dan simpan hanya bukti yang disamarkan dalam support ticket.
Jika log kosong, konfirmasi date range dan workspace yang dipilih. Jangan menempelkan token, message body, atau field kontak privat ke audit note.
Checklist review settings
Tinjau integration, API key, sending account, team role, dan advanced deliverability bersama-sama. Untuk setiap perubahan, catat actor, timestamp, setting sebelum dan sesudah, serta alasannya. Revoke key yang terekspos, disconnect sender yang tidak dikenal, dan verifikasi status akhir di workspace yang sama.