
Abre Settings → Account & Settings → Audit Logs para revisar la actividad del workspace. Los propietarios y administradores pueden usar el registro para ver quién cambió campañas, listas, cuentas, integraciones y configuración de seguridad. Los campos visibles dependen de tu rol.
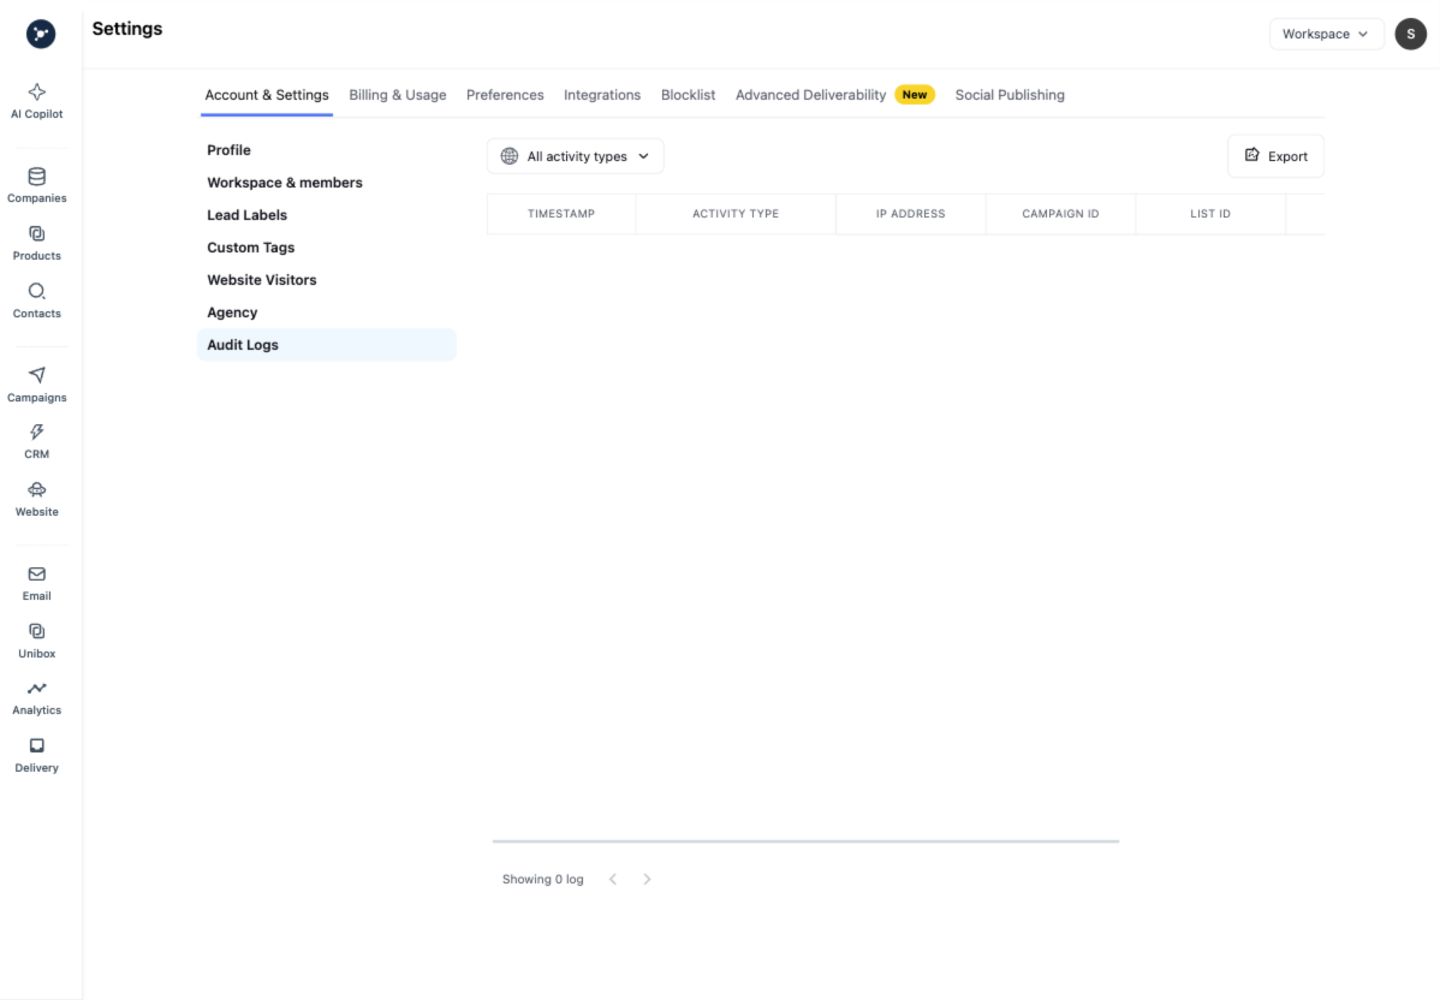
Usa el control Export solo cuando la política de tu workspace lo permita. Antes de compartir una exportación, elimina direcciones de correo, identificadores de registros, dominios, texto de mensajes, nombres de API y marcas de tiempo que no sean necesarios para el diagnóstico.
Revisar un evento
- Filtra por periodo, actor o tipo de actividad cuando esos controles estén disponibles.
- Abre el detalle del evento y registra la acción, el tipo de objetivo, el estado y el ID de solicitud o correlación.
- Compara el evento con el estado actual de la campaña, cuenta, lista o integración.
- Si la acción fue inesperada, revoca la conexión o clave afectada, cierra otras sesiones si corresponde y contacta con el propietario del workspace.
Un estado vacío significa que ningún evento coincide con los filtros y permisos actuales. No significa que el workspace nunca haya tenido actividad.
Qué contiene una entrada de auditoría
Abre Settings → Audit logs y filtra con los controles disponibles de actor, acción, recurso o fecha. Lee la hora, el actor, el workspace, la acción, el identificador del recurso y el resultado antes de cambiar la configuración. Las entradas explican lo ocurrido; no conceden permisos ni revierten cambios.
Procedimiento de revisión segura
- Captura el ID de evento y la hora visibles.
- Compara la acción con el cambio previsto por el compañero y la configuración actual.
- Si el cambio es inesperado, revoca la clave de API o desconecta el remitente afectado y revisa los roles del workspace.
- Verifica la configuración después de corregirla y conserva solo evidencia redactada en el ticket de soporte.
Si los registros están vacíos, confirma el periodo y el workspace seleccionados. Nunca pegues tokens, cuerpos de mensajes ni campos privados de contactos en una nota de auditoría.
Lista de revisión de configuración
Revisa juntos las integraciones, las claves de API, las cuentas de envío, los roles del equipo y la configuración avanzada de entregabilidad. Para cada cambio, registra el actor, la hora, la configuración anterior y posterior y el motivo. Revoca claves expuestas, desconecta remitentes desconocidos y verifica el estado resultante en el mismo workspace.